CISO as a Service

V rámci služby CISO as a Service (Chief Information Security Officer) vám pomůžeme zvládnout agendu spojenou s NIS2, DORA, CRA a dalšími regulacemi.

Služba CISO as a Service

Zkušený externí CISO s týmem odborníků převezme řízení vaší kybernetické bezpečnosti.

Governance, compliance, řízení rizik a dodavatelů, incidenty i podpora při auditech a kontrolách.

Zaměření na Zákon o kybernetické bezpečnosti (ZKB), DORA, ISO 27001 a přípravu výrobců na CRA.

Externí CISO plní roli manažera kybernetické bezpečnosti dle ZKB.

+

Platforma cybreg

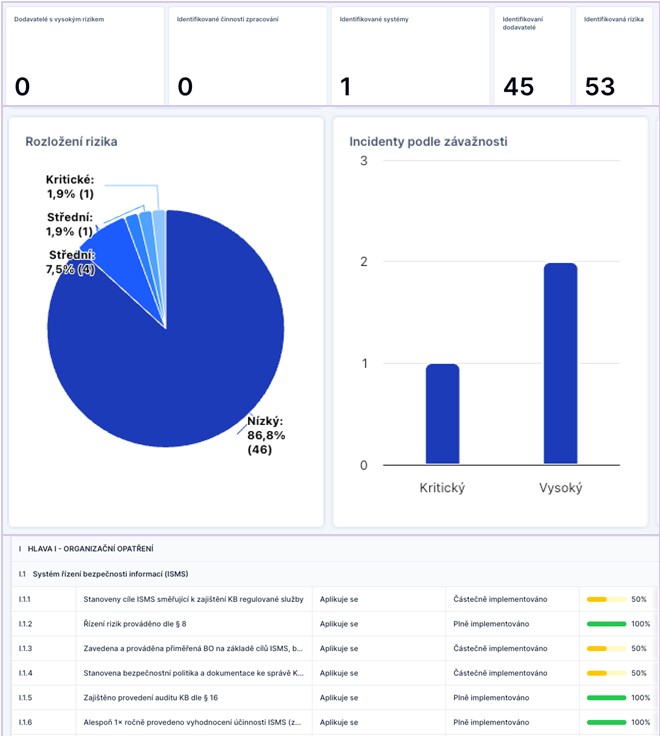
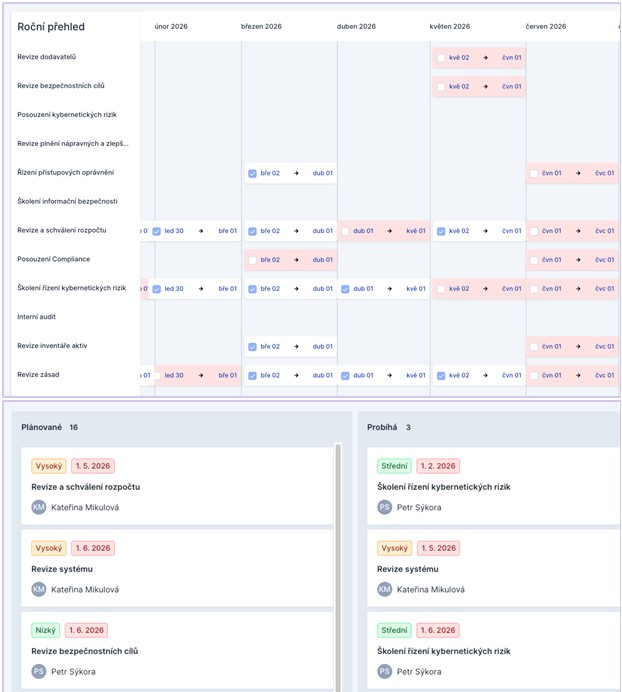
Softwarová opora služby – jednotné prostředí, ve kterém řídíme rizika, incidenty, aktiva, dodavatele, dokumentaci i reporting.

Balíčky pro DORA, NIS2 (ZKB), ISO 27001, GDPR, AI Act, TISAX a další.

Integrace na Jira, MS Teams, Slack, Entra ID a další.

Podpora spolupráce a automatizace.

Přebereme za vás agendu v oblasti řízení kybernetické bezpečnosti a compliance – přímo v platformě cybreg, s aktuálním přehledem pro vaše vedení.

Governance, compliance a reporting

Převezmeme bezpečnostní governance a komunikaci s vedením – od konzultací po pravidelný reporting.

  • Pravidelné konzultace s vedením společnosti
  • Nastavení a průběžná revize bezpečnostní governance
  • Kontrola rozdělení rolí, odpovědností a pravomocí
  • Gap analýza vůči požadavkům ČNB, NÚKIB, DORA, NIS2 (ZKB), ISO 27001 a CRA pro výrobce digitálních produktů
  • Roadmapa nápravných opatření a stanovení priorit
  • Pravidelné reportování stavu bezpečnosti managementu
CISO - governance, compliance a reporting
CISO - řízení aktiv, rizik a dodavatelů

Řízení rizik, aktiv a dodavatelů

Průběžně řídíme bezpečnostní rizika a dohlížíme na dodavatele – od metodik po smluvní požadavky.

  • Revize metodiky řízení ICT a bezpečnostních rizik
  • Kontrola vedení registru rizik a aktualizace rizikového profilu
  • Hodnocení nových technologií a projektů z pohledu rizik
  • Doporučení mitigací a kompenzačních opatření
  • Revize kritických ICT dodavatelů a smluvních bezpečnostních požadavků
  • Podpora při hodnocení cloudových a SaaS služeb

Incidenty, kontinuita a auditní podpora

Připravíme vás na incidenty, výpadky i audity – a udržujeme kompletní bezpečnostní dokumentaci.

  • Revize procesu řízení incidentů a zranitelností, podpora při řešení událostí a plnění ohlašovacích povinností
  • Revize BCP/DR dokumentace a vyhodnocení testů kontinuity
  • Revize a aktualizace politik, směrnic, metodik a registrů
  • Příprava na interní a externí audity, podpora při kontrolách ČNB a NÚKIB
  • Návrh a sledování nápravných opatření z auditních nálezů
CISO - incidenty, kontinuita a podpora

Často kladené dotazy

Vše, co potřebujete vědět o službě CISO as a Service.

Pro organizace, které potřebují systematicky řídit kybernetickou bezpečnost, ale nemají vlastního zkušeného CISO nebo chtějí posílit interní tým. Pomáháme zejména s požadavky ZKB/NIS2, DORA, ISO 27001 a CRA.

CISO znamená Chief Information Security Officer. Odpovídá za řízení kybernetické bezpečnosti, rizik, incidentů, dodavatelů, bezpečnostní dokumentace, auditů a reportingu vedení společnosti.

Ano. V rámci služby může externí CISO plnit také roli manažera kybernetické bezpečnosti podle ZKB. Konkrétní nastavení vždy přizpůsobíme režimu povinností a potřebám organizace.

Vyhodnotíme aktuální stav, připravíme plán nápravných opatření a pomůžeme s jeho realizací. Řešíme rizika, aktiva, dodavatele, incidenty, kontinuitu provozu, dokumentaci i přípravu na kontroly a audity.

Ne. Externí CISO přebírá odborné a operativní řízení bezpečnosti, konečná odpovědnost však zůstává vedení společnosti. To od nás získává pravidelný přehled o rizicích, incidentech a plnění opatření.

Chcete se dozvědět více?

Pro více informací o službě CISO as a Service nás neváhejte kontaktovat na +420 608 031 240 nebo pomocí kontaktního formuláře.

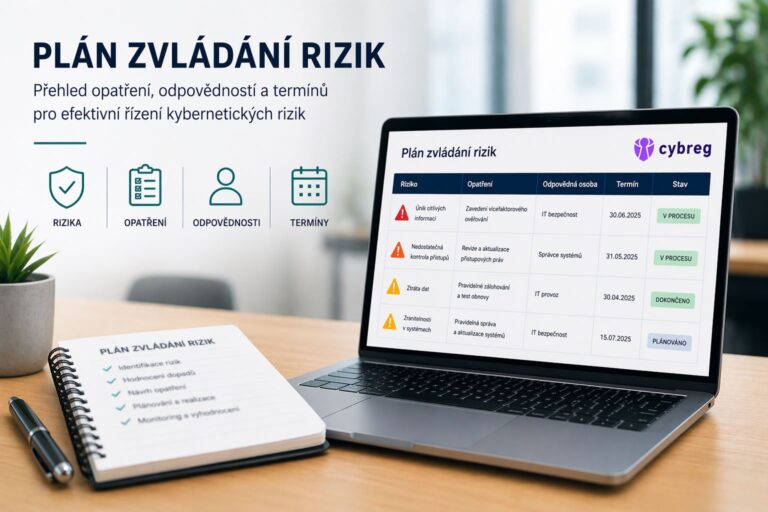
Plán zvládání rizik

Plán zvládání rizik: co musí obsahovat a jak ho zpracovat?

Každá organizace, která spadá pod zákon o kybernetické bezpečnosti („ZKB“), musí být schopna prokázat, že systematicky identifikuje a řídí bezpečnostní rizika. Nestačí pouze rizika evidovat, organizace musí také rozhodnout, jakým způsobem je bude řešit a jaká opatření přijme k jejich snížení. Právě k tomu slouží Plán zvládání rizik. Tento dokument navazuje na analýzu rizik a popisuje

Evidence a řízení aktiv podle ZKB

Evidence a řízení aktiv podle ZKB

Zákon o kybernetické bezpečnosti („ZKB“), účinný od 1. listopadu 2025, představuje nové povinnosti dané směrnicí NIS2. Pokud vaše organizace poskytuje regulovanou službu, musíte ji do 60 dnů ohlásit Národnímu úřadu pro kybernetickou a informační bezpečnost („NÚKIB“). Po registraci běží lhůty pro plnění dalších požadavků, mimo jiné je do 1 roku nutné zavést bezpečnostní opatření
Business continuity plan

Business Continuity Plan podle ZKB: jak připravit organizaci na výpadek služby

Kybernetický bezpečnostní incident se neposuzuje jen podle toho, jak rychle se podaří odstranit technický problém. Pro vrcholné vedení organizace je rozhodující hlavně to, zda dokáže i během narušení obnovit regulovanou službu v přijatelném čase, komunikovat se zákazníky a plnit své zákonné povinnosti. Právě k tomu slouží Business Continuity Plan, zkráceně BCP. V českém prostředí se